請求書の支払いは、一人会社だと社長がそのままネットバンキングで済ませることがほとんどです。承認する人も、横から「これ変じゃない?」と言ってくれる人もいません。だからこそ、振込先が変わったというメールは、払う前にひと手間かける対象にしておきたいところです。
この記事の要点
- 取引先や経営者になりすまして、偽の口座へ振り込ませる手口を「ビジネスメール詐欺(BEC)」と呼びます。IPAの「情報セキュリティ10大脅威 2026」でも組織向けの10位に入っています。
- 振込先の変更や急ぎの送金の依頼は、メールに書かれた連絡先ではなく、前から知っている電話番号で本人に確かめてから払います。
- 一人会社は「二人で確認する」体制が組めません。その代わりに、確認の手順を先に決めて、支払いメモに残しておきます。
- 振り込んでしまったら、すぐに送金元の銀行へ送金のキャンセルや組戻しを依頼し、メールは消さずに保存します。
どんな手口なのか
警察庁は、ビジネスメール詐欺を「取引先や自社の経営者等になりすまして、偽の電子メールを送って入金を促す詐欺」と説明しています。よくあるのは、取引先を装って「口座を変更したので、今月からこちらへ」と連絡してくる形です。海外の口座を指定されることが多く、一度海外に送金してしまうと取り戻すのはとても難しいとされています。
IPAの資料「企業組織を狙う攻撃メールの手口とその対策」(2026年8月)でも、取引先になりすまして送金先口座の変更を求める手口が、代表的な例として紹介されています。
もうひとつ、2025年12月中旬から相談が急増したのが、社長などの名前をかたるメールです。IPAによると、メールで「LINEグループを作ってQRコードを返信しろ」と指示し、LINEに移ってから振り込みを求めるケースが多く見られました。IPAの相談窓口には、2025年12月16日から2026年3月10日までに106件の相談が寄せられています。
一人会社には「社長からの指示」を受ける社員がいないので、関係ないと思うかもしれません。ただ、取引先の社長や担当者になりすますメールは届きます。差出人の表示名が知っている名前でも、アドレスがフリーメールだったり、相手のメールアカウント自体が乗っ取られていたりすることもあります。
払う前に決めておく確認手順
警察庁とIPAが勧めている対策を、一人で回す前提に直すと次のようになります。
| 場面 | やること |
|---|---|
| 振込先の変更を知らせるメールが来た | メールには返信せず、名刺・契約書・以前の請求書にある電話番号で担当者に確認する |
| 「至急」「今日中に」と急かされた | 急ぎの理由を確かめるまで払わない。急かすこと自体が手口の特徴 |
| 新しい取引先に初めて払う | 登録番号や会社の所在地を公開情報で確かめ、口座名義と社名が合っているか見る |
| 金額がいつもと違う | 前回の請求書と見比べ、違う理由を相手に聞く |
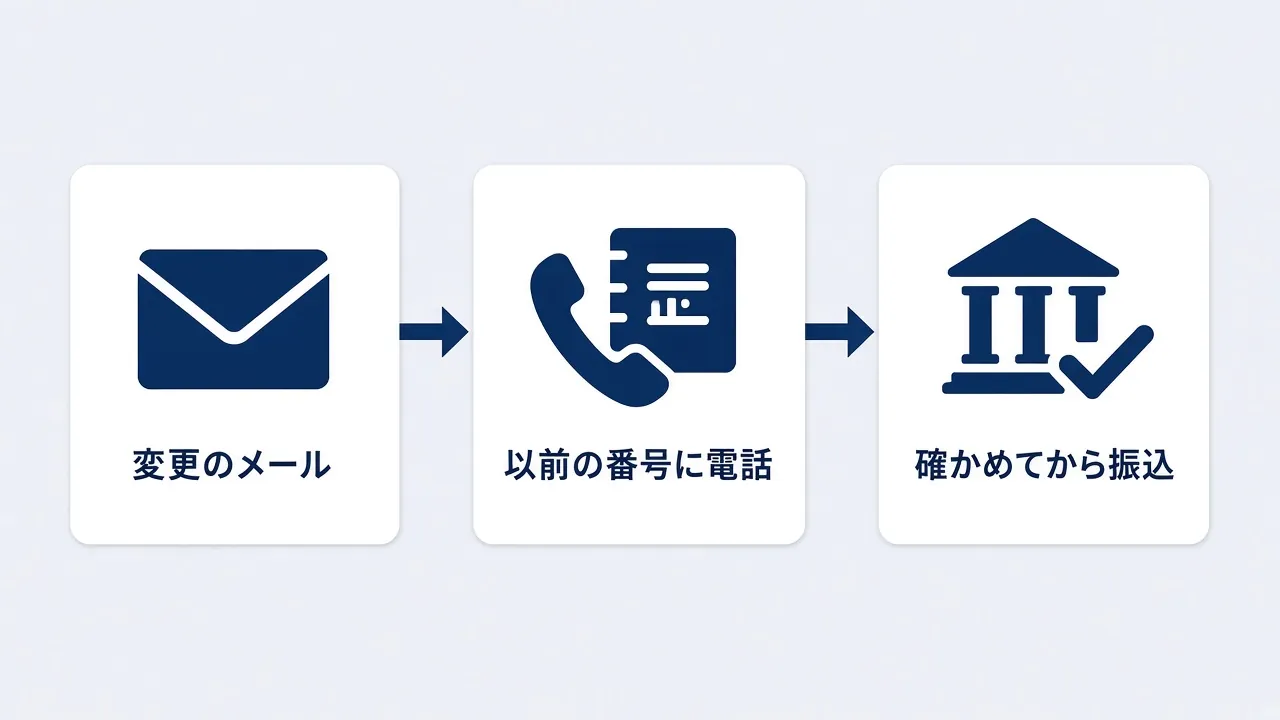
確認したら、日付・相手・電話した番号・確認した内容を支払いメモに書いておきます。二人目の承認者の代わりに、「確認した記録が残っていること」を自分のルールにする考え方です。会計ソフトの摘要欄や証憑の添付メモに書いておけば、あとで見返すのも楽になります。請求書と支払いの記録の残し方は、領収書・請求書管理の実務フローにまとめています。
ネットバンキングの振込上限額を、普段の支払いに足りる程度まで下げておくのも、被害を小さくする方法のひとつです。
請求書そのものも、払う前に見るところがあります。インボイスの登録番号が書かれていれば、国税庁の公表サイトで番号を入れると、登録されている事業者名が出てきます(手順はインボイス登録番号の確認方法)。請求書の社名と食い違っていたら、その時点で手を止めて相手に電話します。振込先の口座名義が、会社名ではなく個人名や見覚えのないカタカナ名になっている場合も同じです。どちらも数十秒で済む確認なので、新しい振込先を登録するときだけでも続けておくと、だまされる入口を一つ減らせます。
メールアカウントの守りも見直す
取引先とのやり取りに使うメールアカウントが乗っ取られると、本物のスレッドの途中に偽の請求書を差し込まれることがあります。警察庁は被害にあったときの調査項目として、メールアカウントへの不正アクセスの有無、外部への転送設定、普段見ないフォルダへの振り分け設定を挙げています。
被害にあう前でも、この3つは一度見ておく価値があります。知らない転送設定が入っていないか、パスワードを他のサービスと使い回していないか、二段階認証を有効にしているかを確かめておきます。会社のメールをどのサービスで持つかは、一人会社の法人メールの選び方で書いています。
振り込んでしまったときの連絡先と帳簿
警察庁は、振り込んでしまった場合の対応として次のことを挙げています。
- 送金元の銀行に、送金のキャンセルや組戻しの手続きをすぐ依頼する
- どういう経緯でメールが届いたかを時系列でまとめる
- 攻撃者のメールやメールヘッダー情報を消さずに保存する
- パソコンのウイルスチェックをして、メールのパスワードを変える
- 取引先にも、同じようなメールが届いていないか確認してもらう
あわせて、警察にも相談します。
帳簿のほうでは、だまし取られたお金は本来の取引先への支払いではないので、買掛金や未払金はそのまま残ります。だまし取られた金額を法人の損失としてどう扱うかは、回収の見込みや時期によって判断が分かれます。組戻しの手数料も含めて、証拠と経緯のメモをそろえたうえで税理士に相談するのが確実です。振込手数料そのものの仕訳は振込手数料の仕訳を参考にしてください。
一人会社で先に決めておくこと
- 振込先の変更は、電話で確認できるまで払わない
- 確認した内容は、支払いメモに日付つきで残す
- ネットバンキングの振込上限は、普段の支払いに必要な額にしておく
- 取引に使うメールは、二段階認証と転送設定を確認しておく
どれも費用はかかりません。決めておくだけで、急かされたときに手を止める理由になります。
パソコン側の守りとして、偽サイトを開いたときに警告してくれるセキュリティソフトも入れておくと安心です。ESETの家庭向け製品は、公式の比較表でフィッシング対策(ネット詐欺対策)と迷惑メール対策がすべてのプランに入っています。ただ、振込先が本物かどうかは電話でしか確かめられないので、ソフトはあくまで補助と考えています。巧妙な詐欺も、ESETなら見抜く 軽くて強い、家族を守るセキュリティ