会社のホームページをWordPressで作って、レンタルサーバーに置いたまま何年も触っていない。一人会社だとよくある形だと思います。10月21日の夕方から22日にかけて、エックスサーバーやさくらインターネットの管理画面が止まったのを見て、何が起きたのか気になった方もいるはずです。
この記事の要点
- PHPの開発元は2026年10月21日、ログインなしで遠隔からプログラムを実行される恐れがある脆弱性2件(CVE-2026-109618、CVE-2026-109619)を公表し、修正版の8.5.12・8.4.27・8.3.36・8.2.35を出しました。
- レンタルサーバーなら、修正はサーバー会社が当てます。利用者がやるのは、契約先のお知らせを読むことと、サイトのPHPのバージョンを確かめることです。
- PHP 8.2は2026年12月31日で公式のセキュリティ修正が終わります。年内に8.3以上へ上げておくと、年明けに慌てずに済みます。
- 作業を制作会社に頼んだ費用は、内容によって支払手数料・外注費・修繕費などで処理します。
何が公表されたのか
PHPの開発元(The PHP Group)は2026年10月21日、PHP本体に重大な脆弱性が2件あると発表しました。悪用されると、ログインしていない第三者がサーバー上でプログラムを動かせる可能性があるという内容です。PHP-FPM、Apacheのmod_php、LiteSpeedなど、Webの表示にPHPを使っている環境が広く対象になっています。修正版が出たのは日本時間で21日の23時ごろでした。
日本でもJPCERT/CCが10月22日に注意喚起を出し、対象を次のように示しています。
| 系統 | 対象になる版(この番号より前) | 公式のセキュリティ修正の期限 |
|---|---|---|
| PHP 8.5 | 8.5.12 | 2029年12月31日 |
| PHP 8.4 | 8.4.27 | 2028年12月31日 |
| PHP 8.3 | 8.3.36 | 2027年12月31日 |
| PHP 8.2 | 8.2.35 | 2026年12月31日 |
| PHP 8.1以前 | 公式の修正版なし | 終了済み |
PHPの開発元は、深刻さを考えて7.4・8.0・8.1向けにも最小限の修正を出しましたが、8.1以前は本来もう更新されない版です。
この弱点はPHP本体にあり、WordPressのプログラムが動く前の段階で狙われます。WordPressやプラグインを最新にしても、この脆弱性そのものは塞がりません。
10月23日には、PHPの開発元から追加の案内も出ています。特殊な設定の組み合わせでだけ起こる別の問題(CVE-2026-115560)について、次の定例リリースで直すまで、セッションのアップロード進捗の機能を止めておくよう勧める内容です。起こる条件はかなり限られていて、レンタルサーバーではサーバー会社が判断する設定なので、自分で何かを変える必要は基本的にありません。
レンタルサーバーを使っている場合にやること
共用のレンタルサーバーでは、PHP本体の修正はサーバー会社の仕事です。主な会社の公式発表は次のとおりでした(10月23日時点)。
- エックスサーバー:提供しているPHP 5.6〜8.5の対象サーバーすべてに修正を適用済み。8.2〜8.5は同じ系統の修正版に更新し、5.6〜8.1はバージョン番号を変えずに対策。5.1〜5.5も過半数のサーバーで適用済み。
- さくらのレンタルサーバ:コントロールパネルで選べるすべてのPHP(8.3/8.2/8.1/8.0/7.4/5.6/5.4/5.3/5.2)で対応済み。ただし、サポートが終わったPHPには今後も新しい脆弱性が見つかる可能性があるとして、サポート中の最新版への移行を勧めています。
気をつけたいのは、会社によってはバージョン番号を変えずに修正を当てていることです。WordPressのサイトヘルスで番号が古いままでも、対応済みのことがあります。番号だけで判断せず、契約先の公式のお知らせで、自分が使っているバージョンが対応済みかを確かめるのがいちばん確実です。
そのうえで、手元でやっておきたいのは次の流れです。
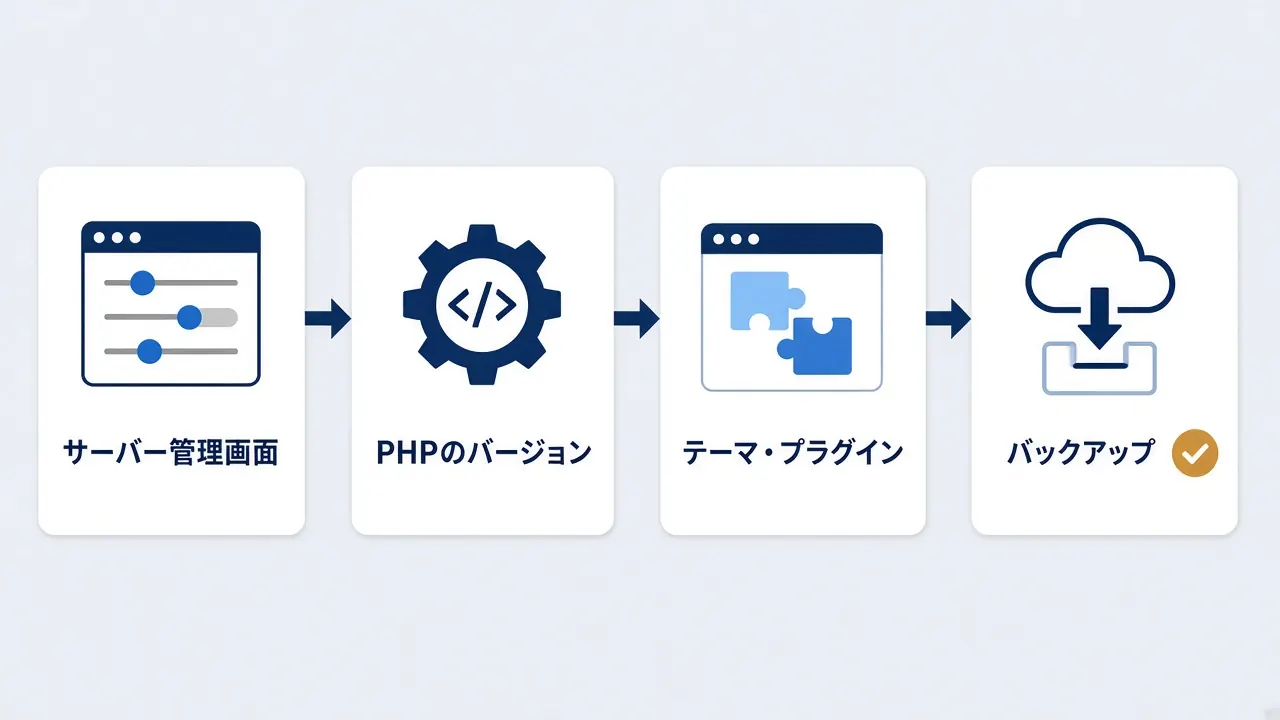
- サーバーの管理画面を開く
- サイトに設定しているPHPのバージョンを確認する(8.1以前や8.2なら切り替えを考える)
- 切り替える前に、テーマとプラグインを最新にしておく
- サイトのバックアップを取ってから、8.3以上に切り替える(切り替えたあとは、表示とお問い合わせフォームが動くかを確認)
更新の途中でサイトに「現在メンテナンス中」と出たまま戻らなくなったときの直し方は、WordPressで「現在メンテナンス中」と表示されたときの対処法に書いています。
VPSやクラウドで自分でサーバーを管理している場合は話が違います。エックスサーバーもさくらも、VPSではPHPの更新は利用者が行うよう案内しています。
12月末にPHP 8.2のサポートが終わる
PHPの公式サイトでは、8.2のセキュリティ修正は2026年12月31日までとされています。今回は8.2にも修正版が出ましたが、年明け以降に同じような脆弱性が見つかっても、8.2向けの修正は原則として出ません。
一人会社の年末は、年末調整や法定調書の準備が重なります。PHPの切り替えは、表示の確認まで含めると時間を取られることがあるので、11月中に済ませておくと気が楽です。
対応を外注したときの勘定科目
自分で切り替えれば費用はかかりませんが、制作会社や保守業者に頼むと費用が発生します。内容ごとの考え方は次のとおりです。
| 支出の内容 | 勘定科目の例 | 考え方 |
|---|---|---|
| PHPの切り替えとWordPress・プラグインの更新作業 | 支払手数料、外注費、修繕費 | 今あるサイトを元どおり動かすための作業なので、その期の費用にするのが一般的 |
| 月額の保守契約 | 支払手数料 | 毎月の費用。1年分を前払いした場合は前払費用の扱いも確認する |
| 古いテーマが動かず、サイトを作り直した | ソフトウエア(無形固定資産)または広告宣伝費 | 金額と内容しだい。新しく機能を加える作り直しは資産になる場合がある |
| レンタルサーバーのプラン変更 | 通信費、支払手数料 | 毎月・毎年の利用料として処理 |
ソフトウエアは国税庁のタックスアンサーで無形固定資産とされ、自社で使うものの耐用年数は5年です。ただ、サイトの作り直しを資産にするか費用にするかは、作業の中身で判断が分かれます。見積書と請求書に「何をした作業か」を書いてもらうと、あとで税理士に相談するときにも説明しやすくなります。
1年分の保守料をまとめて払った場合は、支払日から1年以内のサービス分を毎期同じやり方で支払時の費用にしていれば、短期前払費用としてその期の費用にできます(国税庁 No.5380)。個人に作業を頼んだ場合は、源泉徴収が必要な報酬かどうかも確かめておきます(外注費に源泉徴収が必要なケース)。
サーバー代そのものの科目はレンタルサーバー代の勘定科目、ドメインはドメイン更新料の勘定科目にまとめています。少額減価償却資産の特例(中小企業者等)は、令和8年4月1日以後に取得したものから40万円未満が対象です(少額減価償却資産の特例とは?)。
まとめ
今回のPHPの脆弱性は、レンタルサーバーなら利用者が手を動かさなくても修正されています。やっておきたいのは、契約先のお知らせを読むこと、サイトのPHPを8.3以上にしておくこと、作業を頼んだ場合は請求書の内容を残しておくことの3つです。パソコン側の守りはセキュリティソフトの勘定科目の記事で、ソフトの費用の扱いとあわせて書いています。
参考にした公式情報
- PHP:News Archive 2026(10月21日 Security advisory、10月23日 Informational advisory)
- PHP:Supported Versions
- JPCERT/CC:PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起
- エックスサーバー:PHPの脆弱性に関するお知らせ
- さくらインターネット:PHPの脆弱性に関する当社の対応状況について
- さくらのサポート情報:PHPの脆弱性への対応状況について
- 国税庁:No.5461 ソフトウエアの取得価額と耐用年数
- 国税庁:No.5380 短期前払費用として損金算入ができる場合
- 国税庁:No.5408 中小企業者等の少額減価償却資産の取得価額の損金算入の特例